
Lundi matin, je reçois un mail d’Anthropic, l’entreprise qui fabrique Claude, l’IA avec laquelle je travaille tous les jours. Mon paiement a échoué. Encore. Je dois mettre à jour mes informations bancaires, vite, sinon mon compte sera suspendu.
Les couleurs sont les bonnes. La typographie aussi. L’anglais est impeccable. Il y a même un joli bouton orange.
C’était faux.
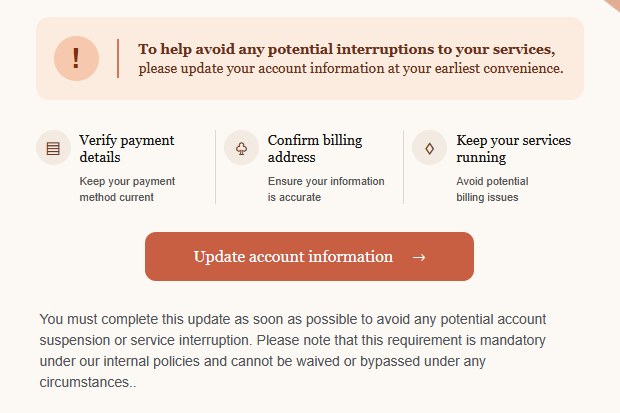
Il y a quelques années, quelques mois, un mail frauduleux se repérait aux fautes d’orthographe et au logo flou. C’est fini. Avec l’IA, n’importe quel escroc produit un faux parfait, dans n’importe quelle langue, en quelques secondes. Le design ne prouve plus rien.
Ce qui l’a trahi
- Il me pressait. « Obligatoire », « sans dérogation possible », menace de suspension. Un vrai service de facturation ne parle pas comme ça.
- Il restait vague. Aucun montant, aucune facture. Juste « vos informations ».
- Le nom de l’expéditeur commençait par un ©. Un détail qu’on ne voit pas quand on lit vite.
- Mon filtre anti-spam l’avait rangé dans Indésirables. Il avait raison.
Trois réflexes
- Ne jamais cliquer sur un lien de paiement ou de connexion reçu par mail. Allez sur le site vous-même, par vos favoris ou en tapant l’adresse.
- Quand on vous presse, ralentissez. L’urgence est l’outil préféré des escrocs.
- Regardez où le mail a atterri. Le dossier spam n’est pas infaillible, mais c’est souvent le premier indice.
Et si c’était votre nom qu’on usurpait ?
Ce mail visait ma boîte. Mais le problème existe dans l’autre sens : un fraudeur peut envoyer des mails au nom de votre entreprise, à vos clients, à vos fournisseurs. Mettre contact@votre-entreprise.fr comme expéditeur, c’est aussi simple que d’écrire une fausse adresse au dos d’une enveloppe.
Trois réglages, dans la configuration de votre nom de domaine, empêchent ça :
- SPF : la liste des serveurs autorisés à envoyer des mails en votre nom.
- DKIM : une signature sur chaque mail, qui prouve qu’il vient bien de vous et n’a pas été modifié.
- DMARC : la consigne donnée aux messageries de vos destinataires. Que faire d’un mail qui prétend venir de vous mais ne passe pas les deux contrôles ? Rien (
p=none), le mettre en spam (p=quarantine) ou le rejeter (p=reject).
Ce que j’ai fait ce matin
J’ai vérifié mon propre domaine. SPF : en place. DKIM : en place, via mon outil d’envoi de newsletters. DMARC : présent, mais réglé sur p=none. Autrement dit, les mails usurpés étaient signalés, pas bloqués.
J’ai d’abord listé tout ce qui envoie des mails en mon nom : ma messagerie, mon outil de newsletter, les formulaires de mon site. Tout était couvert. Je suis donc passé en p=quarantine. Dix minutes, vérifications comprises.
Vérifier votre domaine
Tapez votre nom de domaine dans un vérificateur DMARC gratuit en ligne (MXToolbox, par exemple, avec « DMARC Lookup »). Trois cas :
- Aucun enregistrement DMARC : personne ne protège votre nom.
p=none: vous êtes surveillé, pas protégé.p=quarantineoup=reject: vous êtes protégé.
Une précaution avant de durcir le réglage : listez tout ce qui envoie des mails en votre nom (logiciel de facturation, site web, outil de newsletter, prestataire). Ce qui n’est pas déclaré finira en spam, vos vrais mails compris.
Le fond de l’affaire
L’IA ne crée pas l’arnaque. Elle la rend parfaite et gratuite. Ce qui protégeait hier, l’œil qui repère le faux, ne suffit plus. Ce qui protège aujourd’hui, ce sont des réflexes et des réglages. Ce n’est pas la première fois que des mails inquiétants circulent autour de l’IA : j’en parlais déjà dans Non, l’IA obligatoire ne va pas vous coûter 3 000 balles.
Vous avez reçu un mail douteux ? Transférez-le-moi, je vous dis ce que j’en pense. Vous voulez savoir si le nom de votre entreprise est protégé ? Écrivez-moi.